2FA: что такое двухфакторная защита и как пользоваться кодами из аутентификатора
Двухфакторная аутентификация, или 2FA, — та самая просьба «введите код из приложения» после пароля. Её включают почта, соцсети, игровые платформы и биржи, а продавцы аккаунтов всё чаще отдают вместе с логином строку из латинских букв и цифр — секрет для генерации кодов. Разбираем, как устроен второй фактор, чем отличаются его виды, откуда берутся шестизначные коды, какое приложение выбрать и что делать с секретом после покупки аккаунта, чтобы он не остался в чужих руках.
Что такое двухфакторная аутентификация
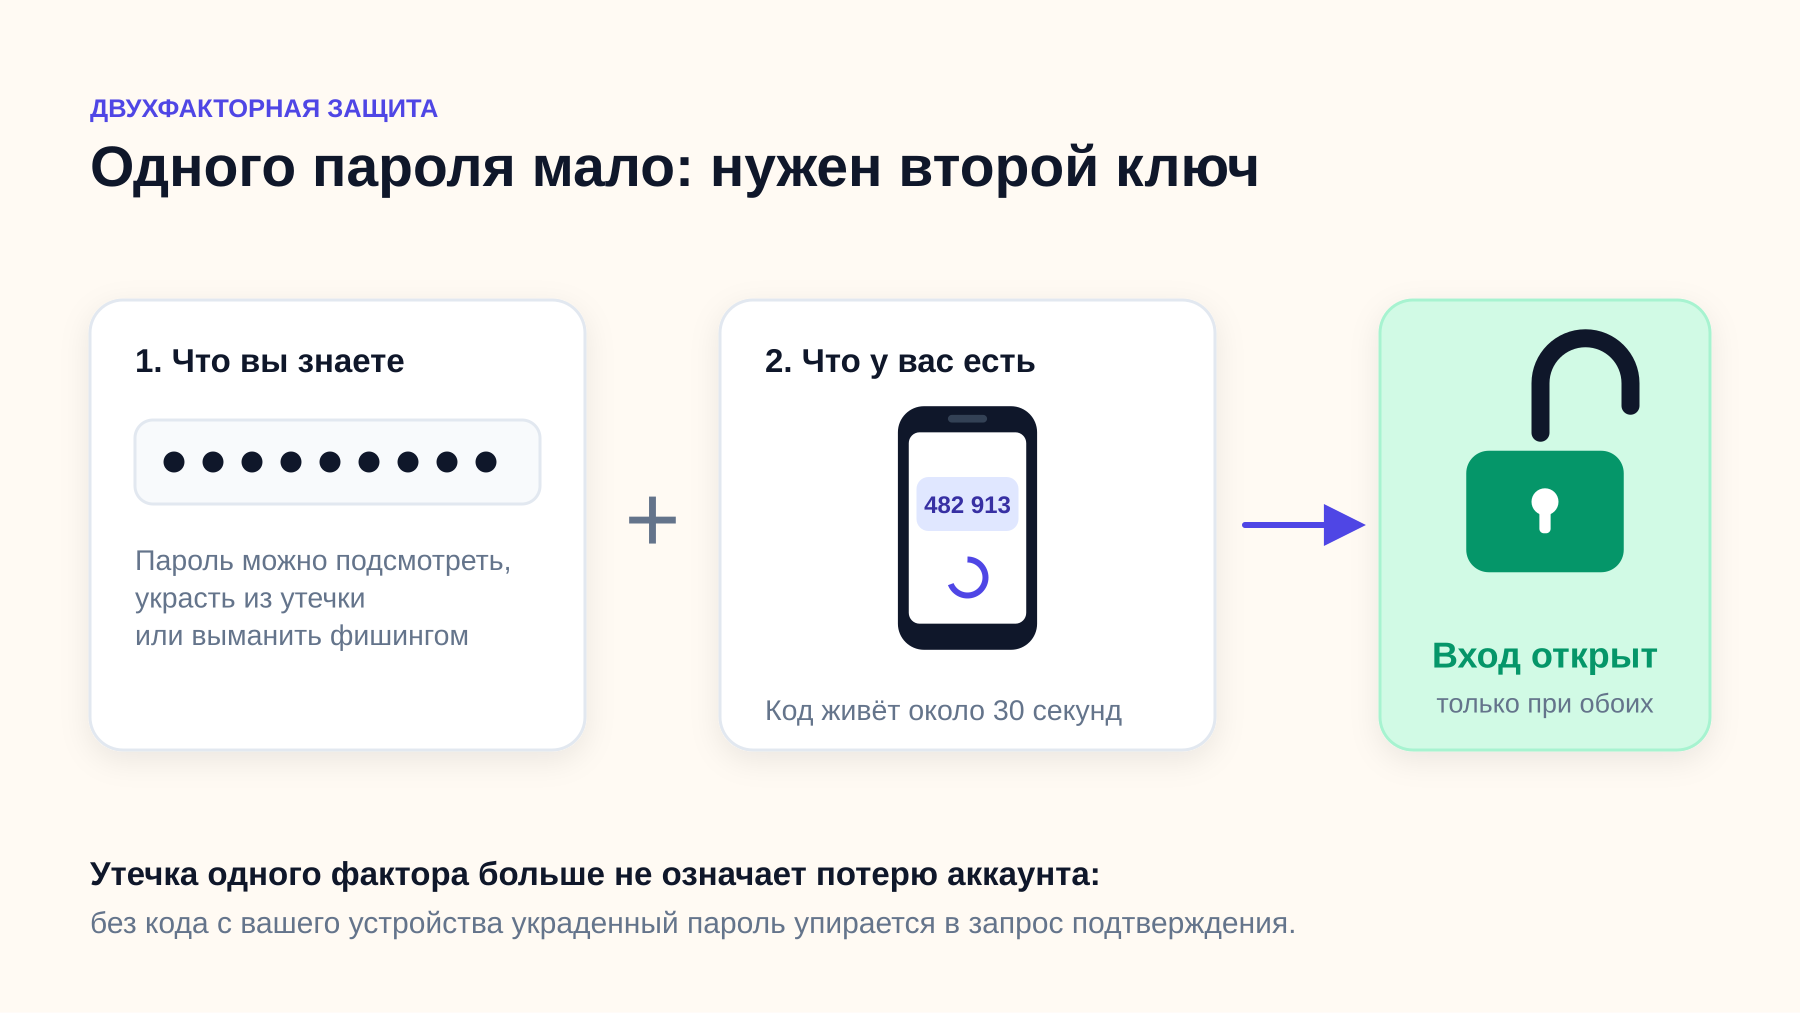
Идея простая: чтобы войти, мало знать пароль — нужно ещё подтвердить вход чем-то, что есть только у владельца. Пароль относится к категории «что вы знаете», телефон или ключ — «что у вас есть», отпечаток пальца — «кто вы». Когда сервис проверяет два признака из разных категорий, это и есть двухфакторная защита.
Смысл в том, что утечка одного признака больше не означает потерю аккаунта. Пароль могли подсмотреть, украсть из базы взломанного сайта или выманить фишингом, но без второго фактора злоумышленник упрётся в запрос кода. Вероятность взлома от этого не становится нулевой, однако массовые атаки по украденным паролям перестают работать.
Виды второго фактора
Вторым фактором может быть что угодно, что сложно подделать удалённо. На практике встречаются пять вариантов:
| Способ | Как работает | Слабое место |
|---|---|---|
| SMS-код | Сервис присылает одноразовый код на номер телефона | Перевыпуск SIM-карты мошенниками, перехват, проблемы с доставкой за границей |
| Приложение-аутентификатор (TOTP) | Телефон сам считает код по секрету и текущему времени | Секрет можно скопировать, код можно выманить на фишинговой странице |
| Push-подтверждение | На телефон приходит запрос «Это вы входите?», вы нажимаете «Да» | Усталость от уведомлений: человек подтверждает чужой вход по привычке |
| Аппаратный ключ (FIDO2/U2F) | USB- или NFC-ключ подтверждает вход криптографически | Стоит денег, ключ можно потерять, поддерживают не все сервисы |
| Резервные коды | Набор одноразовых кодов, выданных при включении защиты | Хранятся как обычный текст, их можно найти и использовать |
Самый устойчивый к фишингу вариант — аппаратный ключ и ключи доступа (passkeys): они привязаны к адресу сайта и не сработают на поддельной странице. Самый распространённый — приложение с кодами, о нём дальше подробно. SMS лучше оставить запасным вариантом, а не основным.
Как работают коды TOTP
TOTP (Time-based One-Time Password) — открытый стандарт одноразовых паролей на основе времени. Когда вы включаете защиту, сервис генерирует секретный ключ и показывает его в виде QR-кода или строки вроде JBSWY3DPEHPK3PXP. Этот секрет получают обе стороны: сервер хранит его у себя, а приложение — у вас на телефоне.
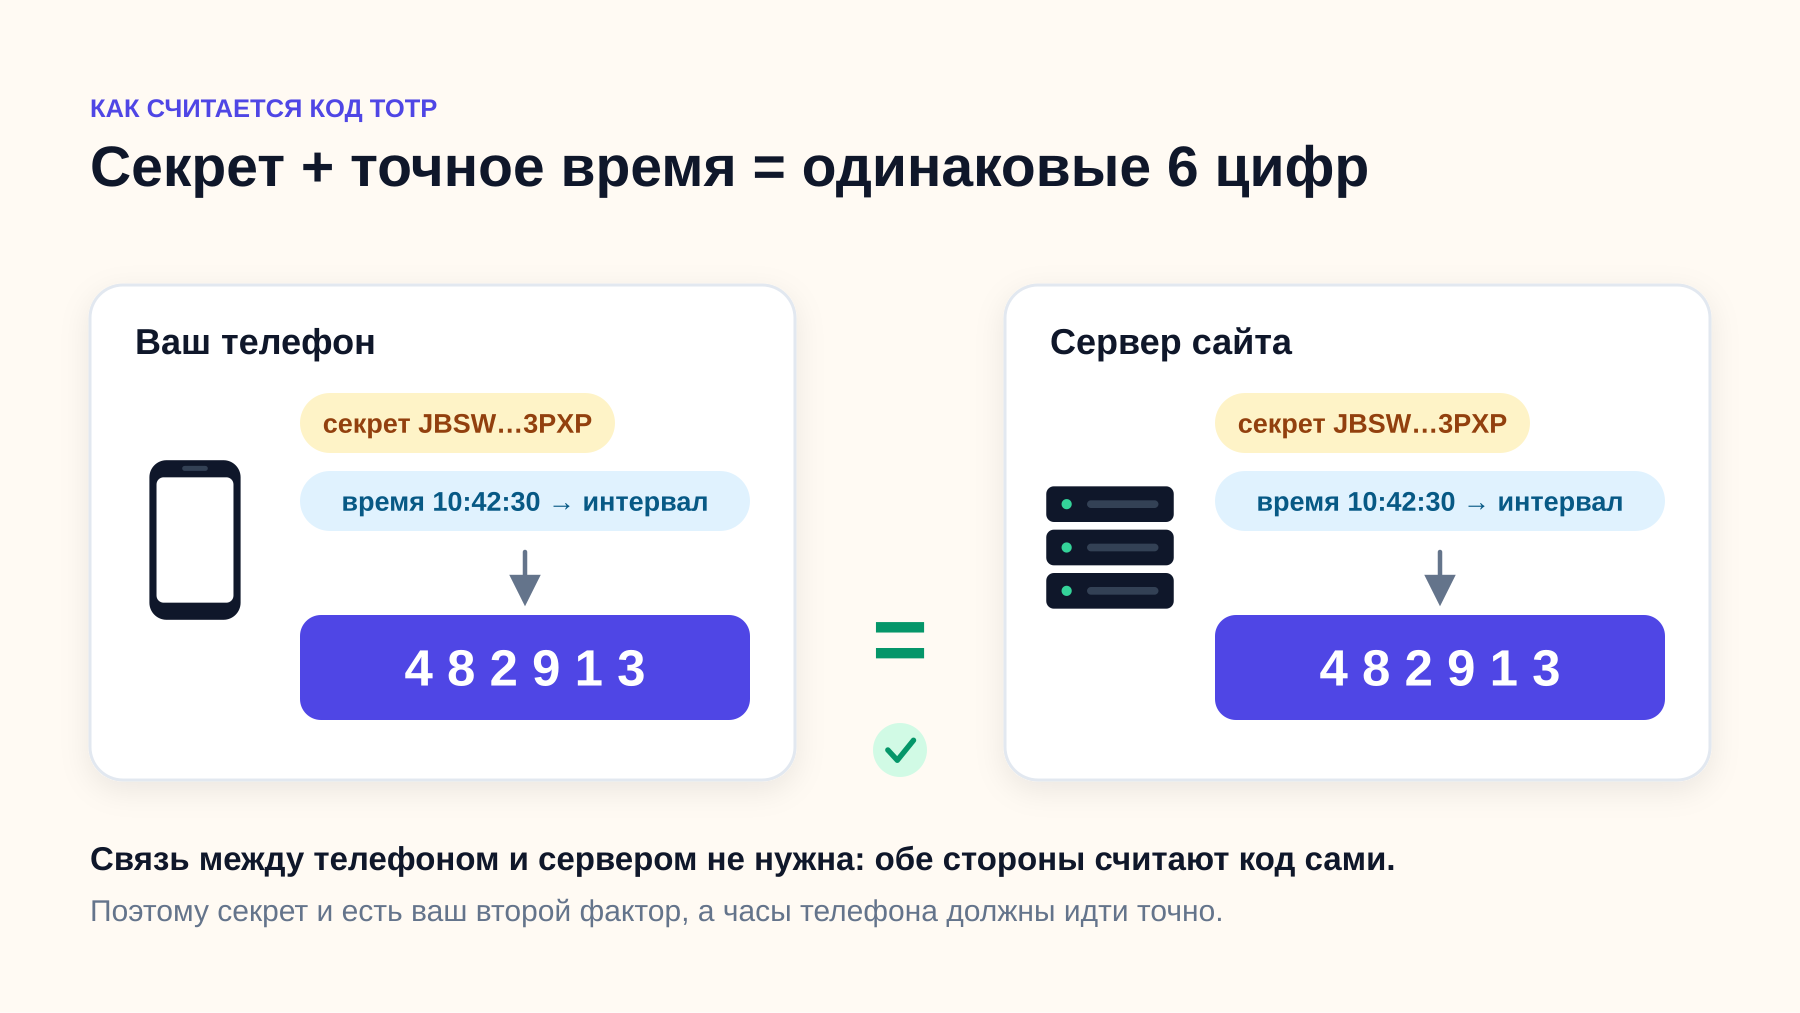
Дальше обе стороны независимо делают одно и то же вычисление: берут секрет, текущее время, округлённое до 30-секундного интервала, пропускают через криптографическую функцию и получают шесть цифр. Если часы совпадают, коды совпадают. Связь между телефоном и сервером не нужна — приложение работает даже в авиарежиме.
Из этого следуют три практических вывода:
- Секрет — это и есть ваш второй фактор. У кого он есть, тот может получать коды на любом устройстве. Телефон тут ни при чём, он просто хранит строку.
- Код живёт около 30 секунд. Многие сервисы принимают и соседний интервал, чтобы не наказывать за медленный ввод, но рассчитывать на это не стоит.
- Время должно быть точным. Отставание часов на минуту уже ломает коды — подробнее ниже.
Приложения-аутентификаторы: что выбрать
Все популярные приложения поддерживают стандартный TOTP, поэтому секрет от одного сервиса подойдёт в любое из них. Разница — в резервном копировании и переносе на новый телефон, а это главный критерий выбора: приложение без копии — ставка на то, что с телефоном ничего не случится.
- Google Authenticator — Android и iOS. Умеет синхронизировать коды с аккаунтом Google и переносить их на другой телефон через QR-код экспорта. Добавить сервис можно сканированием QR или вводом ключа вручную.
- Microsoft Authenticator — Android и iOS. Для аккаунтов Microsoft работает через push-подтверждения, для остальных сервисов показывает обычные коды. Есть облачное резервное копирование.
- Aegis Authenticator — только Android, открытый исходный код. Хранит коды в зашифрованном хранилище, делает зашифрованные резервные копии в файл, умеет импортировать данные из других приложений.
- 2FAS — Android и iOS, открытый исходный код. Поддерживает резервное копирование и расширение для браузера, которое помогает подставлять коды при входе с компьютера.
- Яндекс Ключ — Android и iOS. Нужен для входа в Яндекс ID одноразовыми паролями, но умеет показывать и TOTP-коды сторонних сервисов. Доступ к приложению защищается PIN-кодом.
Ещё один вариант — менеджер паролей с поддержкой TOTP: многие из них хранят секрет рядом с логином и паролем и показывают код при входе. Это удобно, но смешивает оба фактора в одном месте, поэтому само хранилище должно быть защищено надёжным мастер-паролем. Как организовать такое хранение, мы разбирали в статье про менеджер паролей для аккаунтов.
2FA online: генераторы кодов в браузере
По запросу «2fa online» находятся сайты вроде 2fa.live: вставляете секрет в поле, нажимаете кнопку — и получаете текущий шестизначный код. Такими сервисами часто пользуются покупатели аккаунтов, когда продавец выдаёт данные в формате «логин | пароль | секрет 2FA». Код нужен прямо сейчас, а ставить приложение и разбираться с ручным вводом ключа не хочется.
Технически сайт делает то же, что приложение на телефоне. Разница в том, где происходит расчёт и кто видит секрет:
- Секрет уходит на чужую страницу. Вы не знаете, сохраняет ли сайт введённые строки, что пишется в логи сервера и кто ещё имеет к ним доступ. Вместе с логином и паролем из той же покупки секрет даёт полный доступ к аккаунту.
- Есть подделки. Популярные генераторы копируют, и копия может специально собирать секреты. Отличить её по внешнему виду трудно.
- Сайт может исчезнуть. Если вы привыкли получать коды только там, то при недоступности сервиса останетесь без входа.
- История браузера и буфер обмена. Секрет, вставленный на компьютере с чужими расширениями или на общем устройстве, может утечь и без участия сайта.
Если без онлайн-генератора совсем не обойтись, используйте его один раз — для первого входа — и сразу перевыпустите второй фактор, как описано ниже. Безопаснее сразу добавить секрет в своё приложение: почти в любом аутентификаторе есть пункт ввода ключа вручную (в Google Authenticator он называется «Ввести ключ настройки»), где нужно указать название и вставить строку.
Почему после покупки 2FA нужно перевыпустить
Секрет, который вам выдал продавец, уже видели как минимум два человека: тот, кто регистрировал аккаунт, и тот, кто его продал. Возможно, он лежит в таблице, в чате или в той же онлайн-форме. Пока секрет старый, любой из них может сгенерировать код, и для этих людей ваш второй фактор не помеха.
Перевыпуск обычно делается в настройках безопасности сервиса: защиту отключают и включают заново или выбирают пункт смены приложения-аутентификатора. Сервис создаёт новый секрет, старый перестаёт работать. Новый ключ добавляете в своё приложение, а заодно сохраняете свежие резервные коды.
Это лишь один шаг из короткой обязательной процедуры: вместе с ним меняют пароль, почту, номер и завершают чужие сеансы. Подробный порядок действий — в статье «Первые 15 минут после покупки аккаунта». Перед тем как что-то менять, запишите вход на видео: если аккаунт окажется нерабочим, у магазина будет доказательство. Сроки проверки и условия гарантии у разных продавцов отличаются — сравнить их можно на странице магазинов.
Что делать при потере телефона
Потеря телефона с аутентификатором — самая частая причина, по которой люди теряют доступ к собственным аккаунтам. Варианты по порядку, от самого простого:
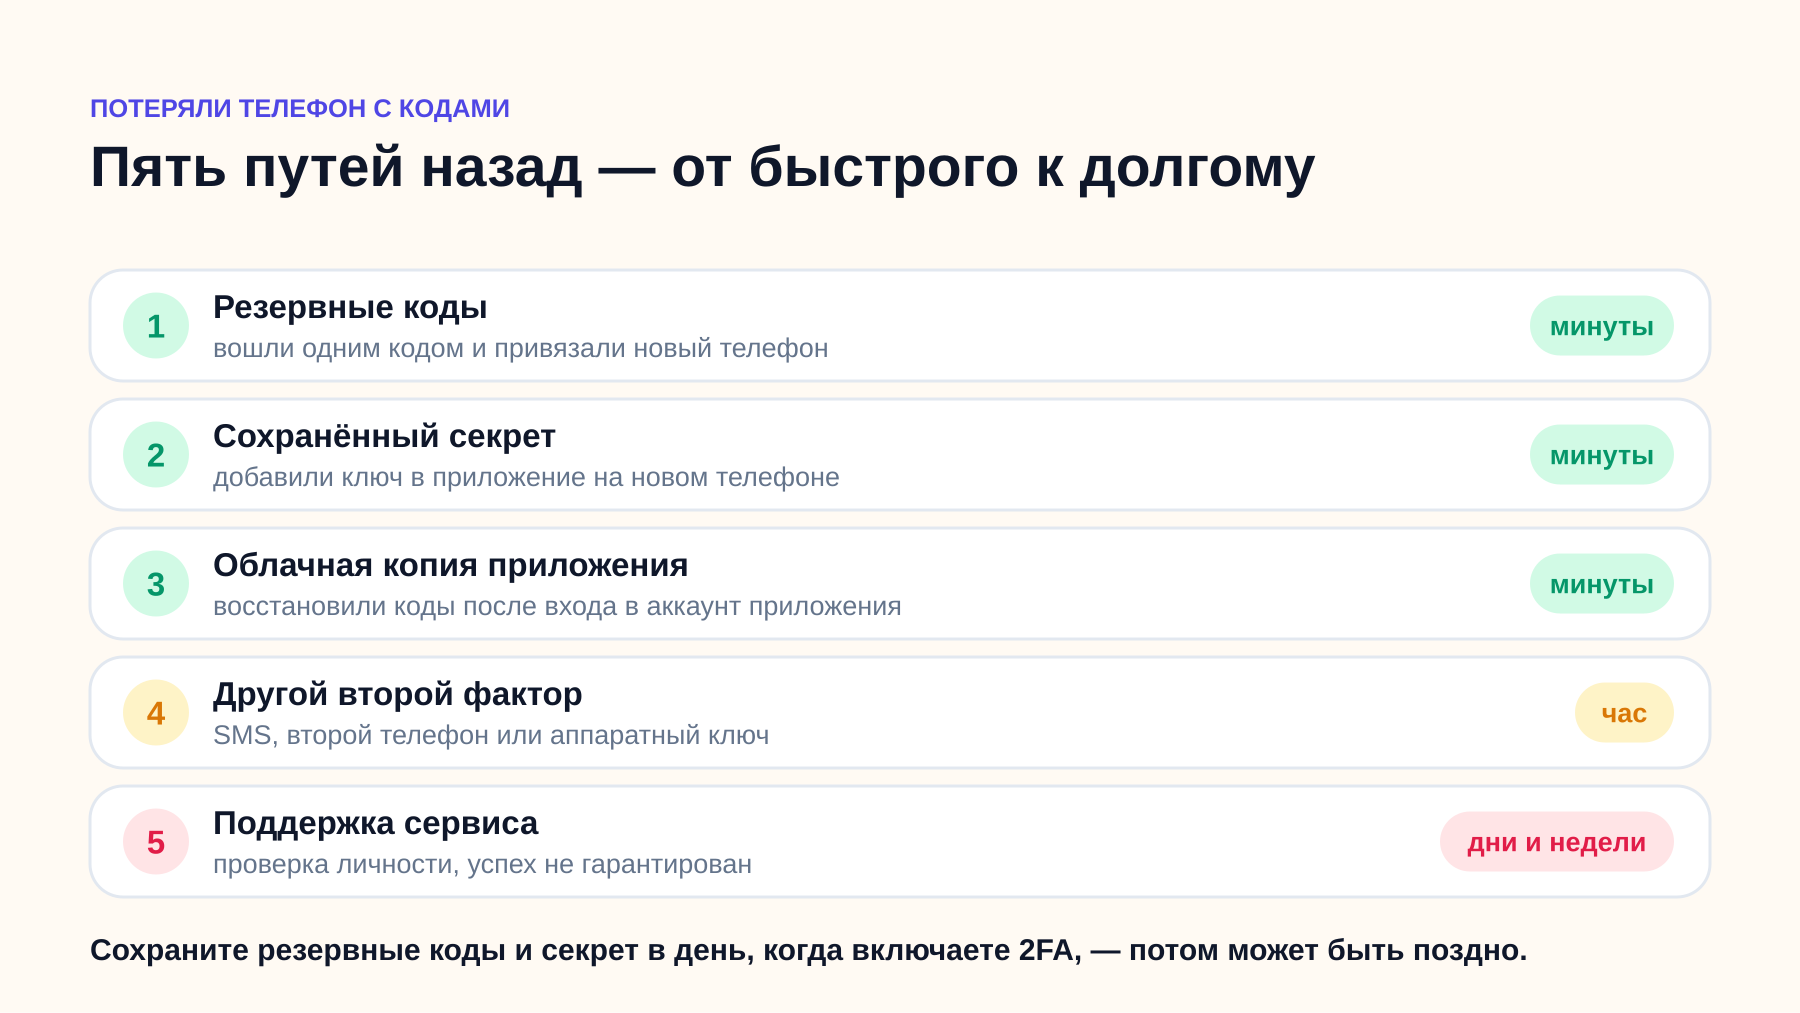
- Резервные коды. Если вы сохранили их при включении защиты, войдите одним из них и сразу привяжите новое устройство. Каждый код срабатывает один раз.
- Сохранённый секрет. Если секрет записан в менеджере паролей или зашифрованной копии, добавьте его в приложение на новом телефоне — коды будут те же.
- Облачная копия приложения. Google Authenticator, Microsoft Authenticator и 2FAS умеют восстанавливать коды из резервной копии после входа в соответствующий аккаунт.
- Другой способ подтверждения. Многие сервисы позволяют держать несколько вторых факторов: SMS, второй телефон, аппаратный ключ.
- Поддержка сервиса. Последний вариант — процедура восстановления через поддержку с подтверждением личности. Она занимает дни или недели и не всегда заканчивается успехом.
Для купленных аккаунтов есть неприятная особенность: если вы не перевыпустили 2FA и не сохранили резервные коды, восстановление через поддержку часто упирается в данные, которых у вас нет. Продавец тоже не обязан помогать — гарантия обычно действует только в течение срока проверки товара.
Почему часы на телефоне ломают коды
Коды TOTP зависят от точного времени. Если часы телефона отстают или спешат хотя бы на минуту, приложение считает код для «чужого» интервала, и сервис его отклоняет. Пароль при этом верный, приложение исправно показывает цифры, а вход не проходит.
- Включите автоматическую дату и время в настройках телефона. Это решает проблему в большинстве случаев.
- Часовой пояс сам по себе не мешает — расчёт идёт по всемирному времени. Но если пояс выставлен неправильно, а часы подогнаны вручную под местное время, реальная ошибка составит несколько часов, и коды не сойдутся.
- Проверьте компьютер, если коды считаются там — в менеджере паролей, расширении браузера или онлайн-генераторе.
- Не вводите код на последних секундах интервала: пока страница отправит запрос, он может устареть.
Частые вопросы
Можно ли добавить один секрет в два приложения?
Да, коды будут одинаковыми в обоих. Так делают, чтобы иметь запасное устройство. Но каждая копия секрета — ещё одно место, откуда он может утечь, поэтому храните копии только на своих защищённых устройствах.
Безопасно ли пользоваться 2fa.live и похожими сайтами?
Рискованно: секрет передаётся стороннему сервису, и вы не контролируете, что с ним происходит. Для разового входа после покупки допустимо, если сразу после этого перевыпустить второй фактор.
Что за строка из букв и цифр пришла вместе с аккаунтом?
Скорее всего, это секрет 2FA в формате Base32. Его добавляют в приложение-аутентификатор через ручной ввод ключа, после чего приложение начинает показывать коды для этого аккаунта.
Код из приложения всё время «неверный». Что проверить?
Время на телефоне, правильность скопированного секрета (лишние пробелы, перепутанные буквы) и то, к тому ли аккаунту относится запись. Если секрет уже перевыпускали, старые коды работать не будут.